編者按:本文內容非常乾貨,非常硬核,相信大家可能都在日常交易中聽到搶跑,機器人夾子, gas war這些詞,到底為什麼會出現這些現象呢,今天讓我們一起來了解下MEV 礦工可提取價值(Miner Extractable Value),作者在文中深入討論MEV 是如何操縱的? Osmosis 閾值加密技術vs Flashbot SGX 這些又是什麼?等話題,希望看完本文後大家能對MEV 礦工可提取價值有個最基礎的認知。
本文內容僅供參考學習,非投資建議。
點擊此處下載PANews App ,隨時隨地閱讀更多區塊鏈即時快訊和深度好文。
作者:Chloe( CFG Labs )
原文標題:加密經濟的MEV 博弈: Osmosis的閾值加密技術vs Flashbot 的SGX?
總覽
礦工可提取價值(Miner Extractable Value), 我們通常理解為礦工可以通過重新排序,審查或者插入交易而無需許可提取的總價值,而正是單個礦工對於所在區塊交易掌握的控制權,賦予了其獲得利益的可能性。 MEV 所謂的“礦工”可提取價值是由學術界的智能合約研究院Phil Daian定義的。而實際上這個定義並不准確,現在人們稱其為最大可提取價值(Maximal Extractable Value), Osmosis 創始人Sunny Aggarwal 也重新將其定義為區塊提議者可提取價值(Proposer Extractable Value)。在這場經濟博弈中,我們看到除了礦工以外,搜索者,Solver, 用戶, 應用和協議開發者等的參與,MEV 本質上並不能完全消除,但是在不同協議和系統之間,基於不同的假設,參與方可以通過協商MEV提取的條款而減少礦工的提取價值。這裡的礦工,我們通常認為是區塊生產者,而在其他生態中,我們也可以稱為驗證者(例如在ETH2.0) 中,他們負責生產區塊,添加/刪除交易,排序交易等。用戶,你可以理解為在區塊鍊網絡上產生一系列經濟價值的個人或者組織,比如在去中心化交易所進行一筆交易,比如在流動性池子中添加流動性,比如在藉貸協議上進行抵押借貸等行為,比如在NFT市場參與一系列NFT作品的發售等,而這些經濟活動創造了大量的可提取價值。搜索者可以理解為那些通過交易排序, 加密解密等手段獲取MEV價值的個體。錢包等DAPP,通過設計和激勵,將私有交易流提供給搜索者,為用戶和搜索者帶來額外價值。而協議層也是至關重要的,作為這場大規模經濟活動的創建者,通過不同技術和經濟激勵設計,賦予區塊提議者(礦工)相應的價值和權利,從而促使了MEV的誕生。
在了解MEV之前,我們知道礦工可以對區塊進行生產,交易添加/刪除,交易排序等,那麼礦工還有什麼權利?礦工可以改變其區塊時間戳,通過“Randomness” 操縱和時間戳劫持等方式進行時間戳操縱,以比特幣網絡為例,最早的時候比特幣的難度調整是基於時間戳的,這時候攻擊者會通過分叉鏈,偽造時間戳降低難度,從而實現快速出塊的目的,網絡是按照最長鏈設計原則進行出塊,因此所有獎勵都會給到攻擊者。所以後來社區對規則進行了修改,將算力最多,累計難度最多的鏈定義為主鏈,從而避免了這樣的問題。區塊提議者擁有共識投票審查權利,操縱投票結果的權利,比如POW中的自私挖礦(Selfish Mining), 當礦工自身所獲得鏈比別人長的的時候,不會立即發布自己的鏈,而是選擇在自己的鏈上繼續挖。而BFT機制中我們稱為BFT 投票審查。除此以外,Flashbot這種中繼服務商的出現,使得區塊提議者可以從內存池中讀取交易。當然還有我們上文提到的控制交易的添加/刪除和交易的排序。
MEV 操縱

而針對交易權利的攻擊,我們可以將其分為審查操縱和交易順序操縱。交易順序可以分為絕對順序和相對順序。絕對順序(Absolute Ordering),意味著你的交易並不是基於區塊中的另一筆交易而進行的,而你的交易在區塊中有絕對位置。比如有一筆清算正在發生,那麼必須有人觸發清算機制,並且通過此方式來獲利。而區塊提議者可以保證他們是第一個,並且獲取可提取價值。 Osmosis對於這類問題有一些解決方案,但是他們目前側重點並不在這,因為理論上這類攻擊並不會給其他參與者造成傷害,這種攻擊通過為網絡提供服務而獲得穩定的收入來源,而Osmosis更希望解決網絡上負面的攻擊事件,也就是相對順序(Relative Ordering), 你可以理解為當你試圖將你的交易位置建立在其他人的交易之上,我們稱為Normal Frontruning( 當然也包括Backrunning)。例如三明治攻擊(一種搶跑交易),你看到交易機會,例如攻擊者發現網絡上一個購買資產的交易者,攻擊者搶先在交易者下單前進行該資產的購買,儘管交易者最先提交交易,但是攻擊者可以通過優先排序,將自己的交易排至第一的位置,並且廣播至網絡進行交易,從而推高資產價格,再通過更高的價格賣給交易者。這種交易本質上以犧牲其他參與者的利益為代價,從而獲取利潤的,會造成用戶資金的損失,共識機制的不穩定,燃料費的飆升,區塊生產的中心化等問題。
對於交易的讀取權利,我們可以對交易進行加密,當交易被添加至內存池中進行加密。內存池,顧名思義,就是交易的一個緩存功能,內存池會對接受的交易進行初步合法性的校驗,過濾掉一些非法的交易。而針對內存池的加密,目前有幾種解決方案。一種是SGX(Trusted Hardware),一種是Timelock 加密,如果我要進行交易,在運行幾分鐘順序過程後,任何人都可以解密,第三種是閾值加密。如果你有一些社區,有些權重,那麼可以共同解密,2/3的參與者可以解密。這個和Tendermit POS的共識機制假設非常類似,如果有2/3的信任節點,他們通過信任的方式做事,當然確保我們不會攻擊他們, Slash 他們。對於POS機制,對於Tendermint來說,社區是非常重要的。而Timelook 不強調社區的概念,但是你需要確保所有人都參與並且使用,需要確保鎖定的時間,並且不會在內存池中被解密,其延遲時間比較長,會影響用戶體驗。而閾值加密技術,也是我們之後要講到的Osmosis採用的MEV技術,你可以選擇是否參與,給驗證者提供了很高的靈活度。
這種Timelock筆者認為或者可以嘗試應用在非交易本身,而是流動性添加撤銷行為。目前很多機器人已經開始通過交易前後進行夾層攻擊短時間增大流動性並且取消流動性的方式,進行獲利。但是和一般的攻擊不同,用戶反而可以獲得更好的交易價格,而實質上流動性提供者的利益受到了威脅。這是三明治遊戲中比較有趣的轉折。
Osmosis選擇了閾值加密技術。不同公鏈在內存池的加密這塊設計不同,例如Solana 並沒有所謂的公共內存池概念,私有的內存池僅節點可以看到,而我們看到像Flashbot這樣的中繼解決方案,下文會介紹,它也不能實現完全私密性,它通過創建私人內存池,實現了交易捆綁並且將其直接發送給礦工,而無需通過公共內存池,並且通過私有競價,防止了三明治等機器人的攻擊,但是對於Flashbot, 礦工,節點,對於Flashbot API 用戶而言,所有的捆綁和交易信息都是公開透明的,而且仍然是比較中心化的解決方案。因此很多長尾的策略並不會通過他們中繼,搜索者會通過ArcherDAO, BloxRoute,或者直接給到礦工的方式提交捆綁包。目
Osmosis 閾值加密技術vs Flashbot SGX?
Flashbot是一個全新的中繼系統,它方便了生態系統中搜索者和礦工的溝通。通過創建私有池子,搜索者將交易放入捆綁包,並通過Flashbot發送給礦工,通過拍賣的方式獲得一定的網絡價值。搜索者或者可以通過提高手續費的方式提交交易,或者在無需提交手續費,直接通過賄賂礦工/驗證者的方式提交交易。
拍賣應該是私密的,Flashbot逐步解決這個問題,它作為一個第三方機構(目前較為中心化,幾個節點,你需要信任他們的節點)。當然Flashbot將所有的捆綁包發送給礦工前,會根據歷史提交記錄,提交內容質量等信息對發送者(搜索者)進行高優先級和低優先級的分類,有效減少DDOS攻擊,將好的交易捆綁包發送給礦工。
根據Flashbot的最新路徑,他們會使用SGX 實現更深層意義的隱私和去中心化。他們會繼續迭代私有內存池。礦工可以擁有他們的自己的SGX 內存池,而普通用戶也可以使用它。可以將SGX理解為其創建私有內存池的一種方式。當然SGX需要比較高的安全預算,例如如果破解它,需要花費聘請10名頂尖工程師,1000萬美金的預算,但對於巨大的MEV市場這個不算什麼,當然你只需要破解一個SGX,拿出一個密鑰,就可以破解內存池。
Osmosis 似乎正在實現我們所謂的MEV endgame,未來的MEV的競爭是否會變成生產區塊的競爭?礦工在驗證和排序交易這方面的工作是否能夠被外包出去,而礦工可以專注在證明,而最終你會有一個交易市場,你可以選擇最好的區塊,當然捆綁包(交易)或者只是一個過渡方案,未來或者是一個區塊的市場?
Osmosis試圖過閾值加密技術來實現。交易一旦進入內存池(被包含在區塊之前)便會被加密, 這隱藏了交易信息,從而阻止了驗證者的交易排序/審查。交易被加密之後,用於解密交易的私鑰在所有驗證者之間進行共享,2/3的驗證者就能夠解密。最終,區塊幾乎會同時在確認時進行解密。
這種MEV 保護是Osmosis 所獨有的,因為它是基於Cosmos SDK開發的主權應用鏈,並且通過BFT 機制的Tendermint 共識實現。 Tendermint 共識不能同時出塊,新區塊不能在當前的區塊提案由⅔ 的驗證者投票最終確定前提議。所以不會出現POW中當兩個礦工同時獲得勝利,但一個礦工卻並不知曉的情況出現,所有區塊內容都可以在全網知曉的情況下進行解密。所有區塊生產者都參與了同一個區塊的解密過程,確保了所有節點在MEV提取方面都能夠相對公平。而在像PoW 這樣的網絡中會更難實現,POW中區塊是同時提出的,而交易確認過程也是逐步的,所以在解密後它仍然會因為可能的重組(Reorg) 問題(重組攻擊, Time Bandit 攻擊, 或者叫雙花攻擊),而使得網絡暴露在MEV漏洞下。
而且閾值加密還解決了延遲性的問題,延遲性問題即區塊在確認後才能被執行。區塊提議者生產區塊,添加和排序交易,而Tendermint中,驗證者可以理解為投票者。 Osmosis 創建了所謂的投票延期,增加了Tendermint的功能,每個驗證者除了共識投票以外,還能貢獻額外的數據,所以加密被共享了。通過共同提議(Joint Proposal),每個驗證者都可以在他們的投票中添加交易,而下一個提議者可以將這些交易添加至區塊,當然會有重疊的交易,但是仍然可以添加,至少需要添加其他驗證者的一筆交易。這防止了區塊提議者的壟斷性,讓所有的驗證者都可以參與進來。這裡我們將區塊者生產者和驗證者分開,我們希望能夠在POS實現更多這樣功能劃分。目前我們已經看到了小範圍的分類,比如作為礦池的礦工(POW),比如作為驗證節點的礦工(ETH2.0), 還有通過Flashbot的將不同交易添加至捆綁包的礦工等等,我們希望未來能購實現更多勞務的劃分。
同時,Osmosis實現了捆綁包的原子性,區塊生產者只需要負責他們的本分工作,執行必要的工作確保該區塊為網絡的有效區塊,而他們並不能看到區塊的內容,這給到了搜索者巨大的隱私保護,同時確保了捆綁包不會被破壞,長期來看實現了更加有效的交易市場,而我們也能夠真正實現協議層的捆綁包原子性,在協議層上進行交易排序。
而通過共同提議,我們可以將個人最好的交易選出來,放在池子中,這為未來的區塊市場創建了雛形。 Flashbot實現了將單筆或者多筆交易進行捆綁,並且解綁,而Osmosis能否實現將區塊捆綁,並且將區塊解綁呢? 我們可以想像下將捆綁(Bundle) 由幾筆交易和一個區塊模板(一個充滿交易的區塊)組成,而我們給它一個新的名稱,區塊模塊捆綁。我們或者可以想像未來提議者可以提議將幾個區塊模塊連續替換現在存在於以太坊中的現有區塊。我們堅信當目前的捆綁包(交易)只是一個過渡方案,未來或者是一個更大的區塊模塊交易市場。而正如Sunny Aggarwal 所說:Flashobot試圖解決,減少MEV帶來的副作用,比如高手續費,比如共識的不穩定性等問題,而Osmosis試圖解決MEV問題本身。
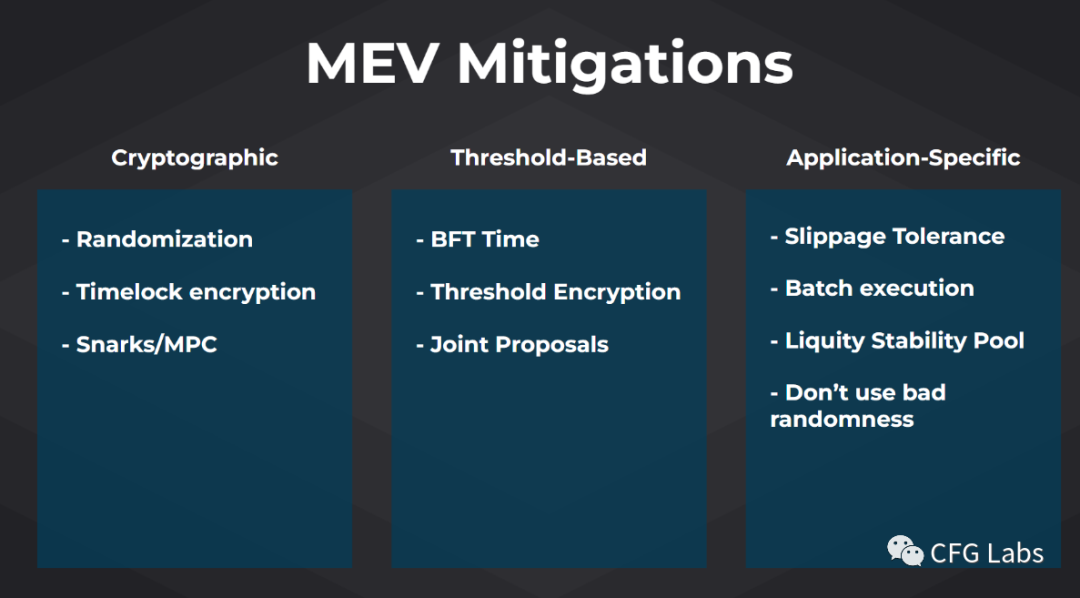
當然,我們還有看到其他的解決方案,比如類似於Uniswap V3, 試圖通過集中性流動性提升資金利用率,優化滑點,減少資產減值損失等。比如Cowswap, 通過Solver, 通過線下運行的邏輯給到用戶最好的執行價格,當然在極端情況下,如果有10億美金的大宗交易,你很難阻止Solver去破壞交易從而獲得激勵,這畢竟不是一般的交易。所以MEV總是存在的,只是說如何去減少MEV的發生,減少帶來負面影響的三明治攻擊,AMM這類的攻擊,不會傷害用戶和網絡參與者。而對於無許可的MEV 套利,清算交易,我們認為這都是目前非常穩定的商業模式,我們看到很多MEV都是大礦工,中心化程度很高,Ethermine佔據全網30%的算力,F2POOL , Sparkpool等也都是頭部的玩家。當然除了應用層,我們也可以通過在公識層,P2P層尋找解決方案,例如Osmosis的閾值加密就是共識層的方案,而TX的公平排序也可以在共識層實現。 P2P層我們可以通過錢包,dapp,與搜索者直接建立,為其帶來私人交易流等溝通方式,減少交易的費用,(Mining DAO就是將搜索者直接和用戶連接), 為用戶帶去最好的執行價格,內存池的隔離也是不錯的方案,我們可以選擇多種不同策略的中繼服務商(例如Archer DAO, BloxRoute)等,更好地覆蓋捆綁包所包含的平均塊。
Reorg 問題
上文提到在POW系統,礦工通過概率算法生產區塊,而兩個礦工可以同時贏得概率算法,而因為網絡的延遲性,兩個礦工並不知道對方已經贏得了比賽,而網絡會選擇擁有更多計算總量的區塊。所以如果其中快速連續挖取兩個區塊的礦工最終會獲得勝利。但問題來了,這意味著你可以回到幾個塊之前,快速執行比實際規範鏈更多的計算工作,然後將其顯示給網絡。由於這種選擇,網絡遵循使用量最大或與之相關的計算工作量最大的鏈的規則,現在成為了主鏈。那麼這個礦工可以做很多非常糟糕的事情。當然這很難實現,但如果理論真的有人能夠做到這點,那麼你可以回到過去,清算別人準備清算的倉位,因為你是礦工,你可以將自己的交易優先排序,自己執行清算並從中捕獲所有MEV價值,或者可以通過排序別人的交易獲取MEV 或其他任何可能的方法。這被稱為時間Time Bandit Attack (或者雙花攻擊,Reorg攻擊)。
這有什麼危害呢?舉個例子,目前的預言機,包括Chainlink 和Maker 預言機,他們的預言機更新實際上並沒有與特定的區塊高度或區塊哈希綁定。比如在當前區塊,可能會有一個用戶關閉他的清算- 關閉貸款,然後五個區塊過去了,然後你知道,Compound 或Maker 或Chainlink 發布價格更新,而用戶,現在幾分鐘後就會被清算。然後礦工可以接受這個預言機更新,及時返回五個區塊,並在用戶可以在實際無法清算的時候關閉倉位之前,用未來的預言機更新清算用戶。這實際上非常具有破壞性。而我們上文也提到,閾值加密這種技術無法在POW網絡中的實現。區塊是同時提出的,而交易確認過程也是逐步的,所以在解密後它仍然會因為可能的重組(Reorg) 問題(重組攻擊, Timebandit 攻擊, 或者叫雙花攻擊),而使得網絡暴露在MEV漏洞下。當然,以Ethermin為代表的大礦工明確表態不會參與此種行為。而以太坊ETH2.0 的設計Attestation game(注意力遊戲)的設計也幫助解決了此類問題,我們將會在之後的文章中介紹。