撰文:Oluwapelumi Adejumo,cryptoslate
編譯:Saoirse,Foresight News
詐騙分子從俄語群體投資者手中騙取數百萬美元,時隔數週又回頭接觸這些受害者,許諾可以幫他們挽回全部損失。
10 月 14 日,布魯克林檢察官對外通報此案。一場跨國聯合執法行動,關停了 112 台伺服器以及 241 個涉事網站。這些站點服務於加密貨幣投資騙局,據信從全美各地受害者手中攫取了數千萬美元。
本次行動得到美國聯邦調查局(FBI)協助,打擊目標是詐騙平台運營、維繫與受害者溝通渠道的整套底層基礎設施。從伺服器提取的數據顯示,同一犯罪團夥,在受害者初次受騙蒙受損失之後,還企圖對其再次實施榨取。
布魯克林地區檢察官 Eric Gonzalez 表示,詐騙集團先是佈局一套精心包裝的投資圈套,瞄準美國講俄語的民眾;得手之後,又謊稱能夠幫受害人找回被盜加密資產,藉機勒索更多錢財。
這項歷時三年的調查顯示,大量受害者集中居住在布魯克林,當地俄語社群規模龐大。檢方稱,部分受害者因此賠光畢生積蓄。
查獲的後台數據還原了騙子的完整套路:首輪詐騙完成後,他們會繼續留存與受害者的聯絡渠道。一旦虛假投資平台拒絕處理用戶提現申請,騙子便抓住受害者急於拿回錢的心理,伺機誘導受害人繼續掏錢。
檢方直擊連環詐騙的伺服器基礎設施
調查溯源發現,整個騙局始於 Facebook 俄語廣告,廣告大肆渲染各類加密貨幣投資機遇。
被廣告吸引的民眾,會接到冒充俄語投資顧問的來電。這些所謂顧問引導受害者跳轉至加密貨幣交易釣魚網站,協助註冊帳戶,並唆使受害者購入數字資產。
受害者信以為真,將加密貨幣轉入釣魚平台提供的錢包地址,誤以為資金投入了正規投資項目。
等到數週甚至數月後投資者申請提現,騙局才徹底敗露。部分受害者帳戶被直接鎖定;另一些人則被告知,必須繳納額外手續費、稅費,平台才會放行資金。
而騙子,就利用自己一手製造的損失繼續牟取暴利。
檢方根據伺服器取證資料表明,初次詐騙過去數週,詐騙運營方會重新聯繫受害者,聲稱可以協助追回失竊資產。
依託第一輪騙局收集到的受害人資訊,犯罪團夥精準鎖定這批已經遭受重大經濟損失的人群,展開二次收割。
官方並未公佈接到這類「資產追回」話術的受害者人數,也未披露有多少受害人再次受騙轉帳。
FBI 早已警示過這類行業普遍的作案模式:虛假加密資產追回機構,專門狩獵那些已經在投資騙局中受損的受害者,本次布魯克林案件正是典型案例。
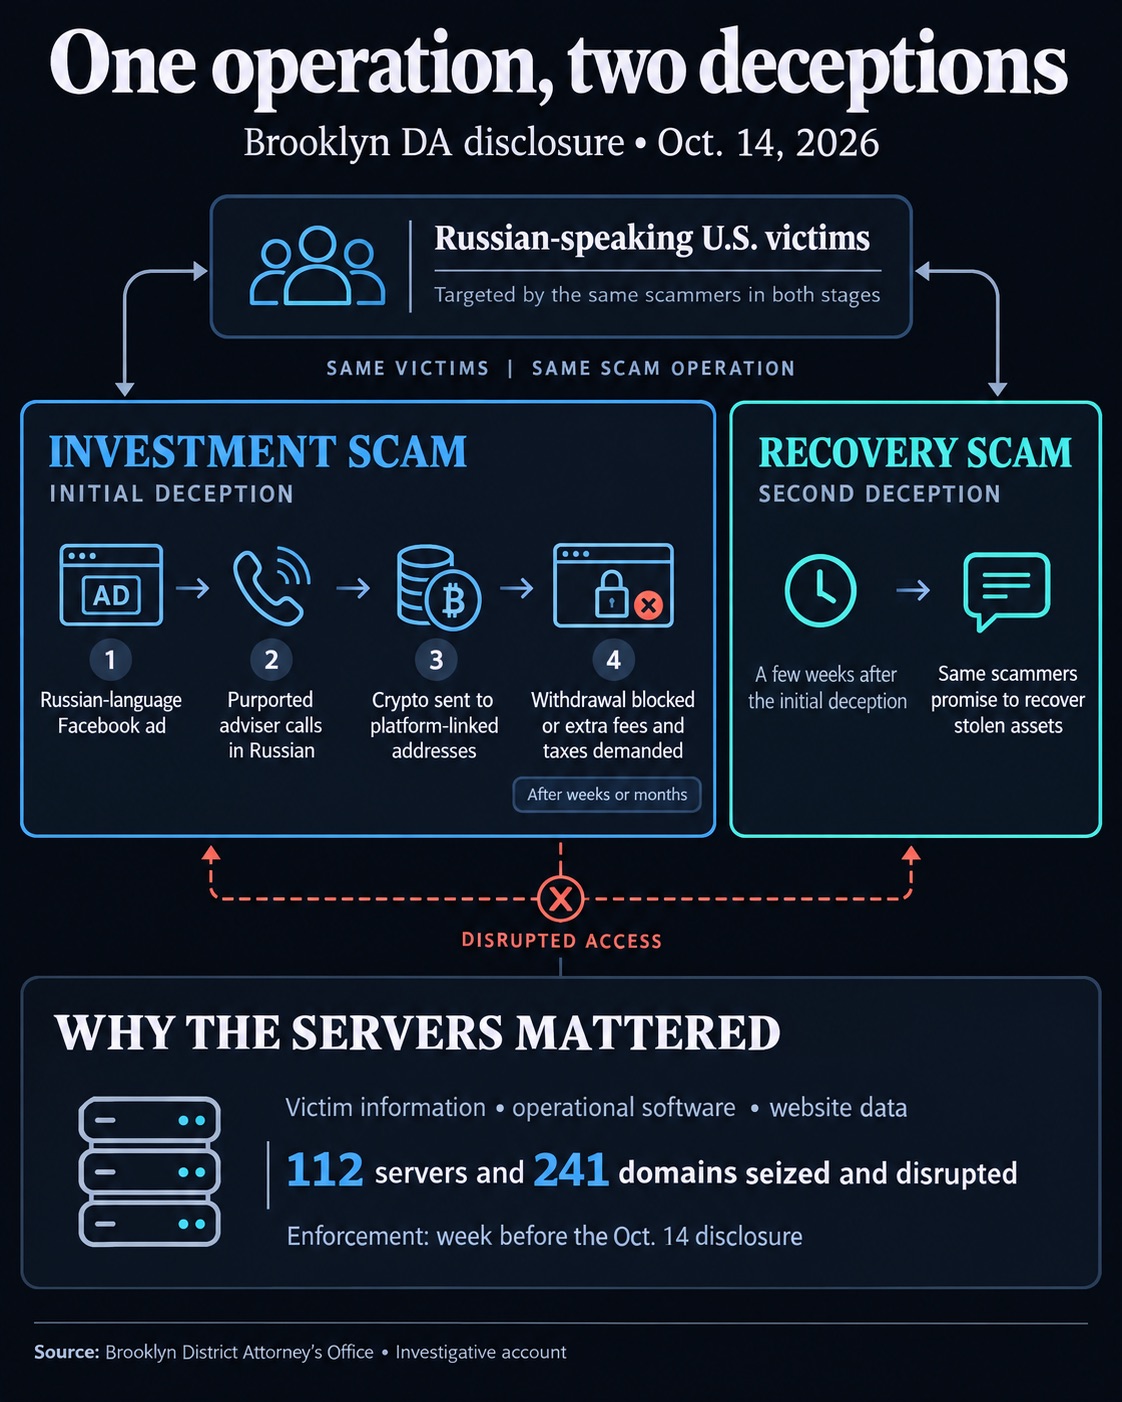
同一夥騙子先針對美國俄語人群實施加密貨幣投資詐騙,數週後再冒充資產追回機構二次行騙,執法部門查封其 112 台伺服器、241 個域名,切斷受害者資訊與作案軟體以阻止其繼續作惡。
這類黑產通常會索要預付款,出具誤導性的資產追蹤報告,或是謊稱和執法部門存在合作關係,以此哄騙受害者繼續匯款。
本案中,調查人員把工作重心放在摧毀整套犯罪基礎設施,這套系統保障詐騙網站持續運行,也方便騙子反覆騷擾聯繫受害者。
布魯克林地區檢察官辦公室虛擬貨幣部門此前已經查封、關停約 400 個加密貨幣詐騙相關域名。但不法分子可以快速搭建替代站點,即便經過執法打擊,詐騙活動依舊死灰復燃。
這一現狀,促使調查團隊跳出僅查封網站域名的傳統辦案思路。
在上週一場跨三個時區的執法行動中,檢方簽發搜查令,協調關停多家東歐及美國服務商託管的雲伺服器。
據地區檢察官辦公室通報,該犯罪團夥依託烏克蘭及其他東歐國家的網絡設備、IP 地址實施犯罪。
直接打擊伺服器的目的,是切斷詐騙集團賴以生存的程序、網站後台數據以及受害者資訊庫。
同時也是為了防止騙子迅速重建釣魚網站,避免其利用留存的受害人資料,繼續推送虛假資產追回詐騙。
本次執法行動獲得 FBI 與多家私營機構協同支持,參與機構包括 Shadowserver、Coeus 以及 UltaHost。
雖然對犯罪基礎設施打擊力度很大,但追回被盜加密貨幣依舊是一大難題。
檢方預估該騙局涉案總額達數千萬美元,但調查團隊目前僅扣押約 30 萬美元贓款。
地區檢察官辦公室既沒有說明受害者是否已經拿回部分資金,也未給出賠付時間表。官方通報既沒有公佈涉案人員身份,也沒有發佈逮捕消息。
調查人員仍在持續追查剩餘資產,這起跨國詐騙案的絕大多數被盜資金依舊去向不明。