執筆:Oluwapelumi Adejumo、cryptoslate
翻訳:Saoirse、Foresight News
詐欺師はロシア語話者の投資家から数百万ドルを騙し取り、数週間後に再びこれらの被害者に接触し、全額を取り戻してあげると約束した。
10月14日、ブルックリン検察がこの事件を公表した。国境を越えた共同捜査により、112台のサーバーと241の関連ウェブサイトが閉鎖された。これらのサイトは暗号資産投資詐欺に利用され、全米各地の被害者から数千万ドルを搾取したとみられる。
今回の捜査は米連邦捜査局(FBI)の支援を受け、詐欺プラットフォームの運営と被害者との連絡チャネルを維持する基盤インフラ全体を標的とした。サーバーから抽出されたデータによると、同一の犯罪グループが、被害者が初回の詐欺で損失を被った後も、さらに搾取を試みていたことが分かる。
ブルックリン地区検事のEric Gonzalez氏は、詐欺グループはまず巧妙に仕組まれた投資の罠を用意し、米国でロシア語を話す人々を標的にしたと述べた。成功した後は、盗まれた暗号資産を取り戻せると偽り、さらなる金銭を脅し取ったという。
3年に及ぶこの調査によると、多くの被害者がブルックリンに集中して住んでおり、同地には大規模なロシア語コミュニティが存在する。検察によると、一部の被害者はこれにより生涯の貯蓄を失った。
押収されたバックエンドデータからは、詐欺師の完全な手口も明らかになった。初回の詐欺が完了した後も、彼らは被害者との連絡手段を保持し続ける。偽の投資プラットフォームがユーザーの出金申請の処理を拒否すると、詐欺師は被害者が早くお金を取り戻したいという心理につけ込み、さらなる支払いを誘導するのだ。
検察が連鎖詐欺のサーバーインフラを直撃
調査の追跡により、この詐欺はFacebookのロシア語広告から始まったことが判明した。広告はさまざまな暗号資産投資の機会を大々的に宣伝していた。
広告に惹かれた人々は、ロシア語の投資アドバイザーを装う電話を受ける。これらのいわゆるアドバイザーは被害者を暗号資産取引のフィッシングサイトへ誘導し、口座開設を手伝い、デジタル資産の購入を促した。
被害者はそれを信じ、暗号資産をフィッシングプラットフォームが提供するウォレットアドレスに送金し、資金が正規の投資プロジェクトに投入されたと思い込んだ。
数週間、あるいは数カ月後に投資家が出金を申請して初めて、詐欺が完全に露見する。一部の被害者の口座は直接ロックされ、別の被害者は追加の手数料や税金を支払わなければ資金を解放しないと告げられた。
そして詐欺師は、自らが作り出した損失を利用して暴利をむさぼり続けるのだ。
検察はサーバーのフォレンジック資料に基づき、初回の詐欺から数週間後、詐欺の運営側が被害者に再び接触し、失われた資産の回収を支援できると主張していたと明らかにした。
第一弾の詐欺で収集した被害者情報を頼りに、犯罪グループはすでに大きな経済的損失を被ったこの層を正確に特定し、二次的な搾取を展開した。
当局は、この「資産回収」の話を持ちかけられた被害者数を公表しておらず、何人の被害者が再び騙されて送金したかも明らかにしていない。
FBIは以前から、この業界に広く見られる手口を警告してきた。偽の暗号資産回収機関が、すでに投資詐欺で損害を被った被害者を専門に狙うというものだ。今回のブルックリンの事件はその典型例である。
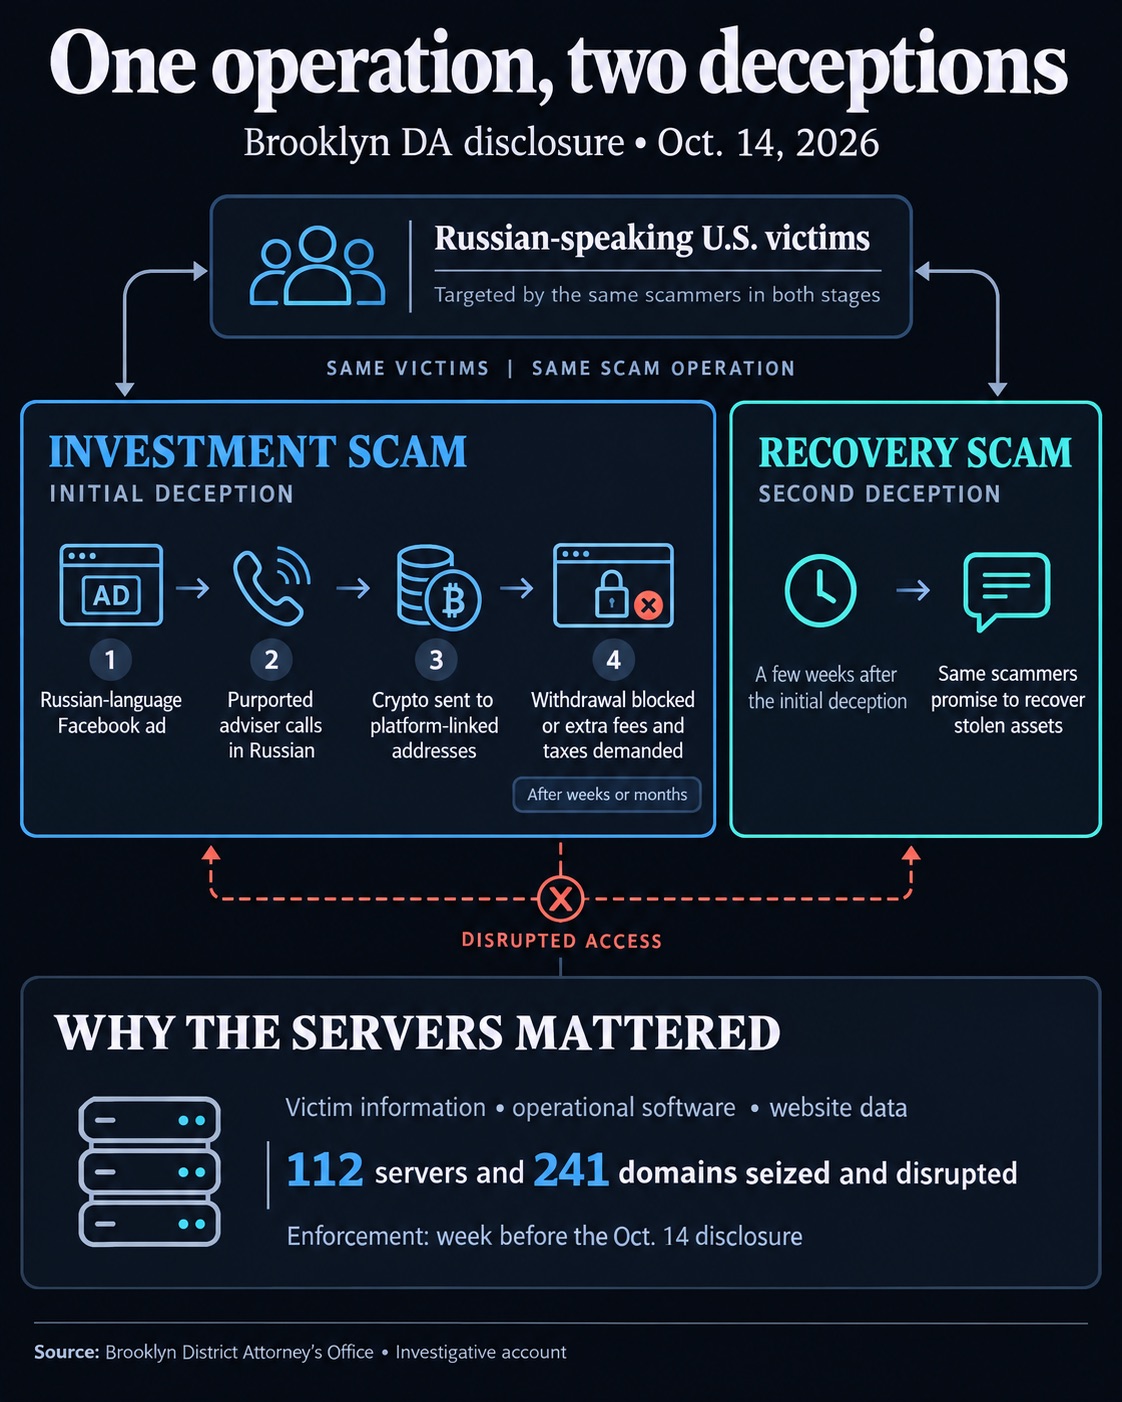
同じ詐欺集団がまず米国のロシア語話者を対象に暗号資産投資詐欺を働き、数週間後には資産回収機関を装って二次詐欺を仕掛けた。法執行機関はその112台のサーバーと241のドメインを差し押さえ、被害者情報と犯行ソフトウェアを遮断して悪事の継続を阻止した。
この種の闇ビジネスは通常、前払い金を要求し、誤解を招く資産追跡レポートを提示したり、法執行機関と提携関係にあると偽ったりして、被害者を騙して送金を続けさせる。
本件では、捜査員は犯罪インフラ全体の破壊に注力した。このシステムは詐欺サイトの継続的な運営を支え、詐欺師が被害者に繰り返し接触して嫌がらせをするのを容易にしていた。
ブルックリン地区検事局の仮想通貨部門はこれまでに、約400の暗号資産詐欺関連ドメインを差し押さえ、閉鎖してきた。しかし、犯罪者は代替サイトを素早く構築できるため、法執行機関による取り締まりを受けても、詐欺活動は再び息を吹き返す。
この現状が、捜査チームをサイトドメインの差し押さえだけにとどまらない従来とは異なる捜査方針へと駆り立てた。
先週、3つのタイムゾーンにまたがる法執行活動で、検察は捜索令状を発付し、東欧および米国の複数のサービスプロバイダーがホスティングするクラウドサーバーの閉鎖を調整した。
地区検事局の発表によると、この犯罪グループはウクライナおよびその他の東欧諸国のネットワーク機器とIPアドレスを利用して犯罪を実行していた。
サーバーを直接攻撃する目的は、詐欺グループが依存するプログラム、サイトのバックエンドデータ、そして被害者情報データベースを断ち切ることにある。
同時に、詐欺師がフィッシングサイトを素早く再構築するのを防ぎ、保存された被害者情報を利用して偽の資産回収詐欺を押し付け続けるのを防ぐためでもある。
今回の法執行活動はFBIと複数の民間機関の協力支援を受け、参加機関にはShadowserver、Coeus、UltaHostが含まれる。
犯罪インフラへの打撃は大きいものの、盗まれた暗号資産の回収は依然として大きな難題だ。
検察はこの詐欺の総額が数千万ドルに上ると推定しているが、捜査チームが現在押収したのは約30万ドルの不正資金にとどまる。
地区検事局は、被害者がすでに一部の資金を取り戻したかどうかも明らかにしておらず、支払いのスケジュールも示していない。公式発表では、関与者の身元も公表されておらず、逮捕の発表もない。
捜査員は残りの資産の追跡を続けているが、この国境を越えた詐欺事件の盗まれた資金の大半は依然として行方が分からないままだ。