글: Oluwapelumi Adejumo, cryptoslate
편집: Saoirse, Foresight News
사기범들은 러시아어 사용자 투자자들로부터 수백만 달러를 가로챈 뒤, 몇 주가 지나 다시 이 피해자들에게 접근해 손실 전액을 되찾아 주겠다고 약속했다.
10월 14일, 브루클린 검찰이 이 사건을 대외적으로 발표했다. 다국적 합동 단속 작전을 통해 서버 112대와 관련 웹사이트 241개가 폐쇄됐다. 이 사이트들은 암호화폐 투자 사기에 이용됐으며, 미국 전역의 피해자들로부터 수천만 달러를 빼앗은 것으로 알려졌다.
이번 작전은 미국 연방수사국(FBI)의 지원을 받아 진행됐으며, 사기 플랫폼 운영과 피해자와의 소통 채널 유지에 쓰이던 기반 인프라 전체를 표적으로 삼았다. 서버에서 추출한 데이터에 따르면, 동일한 범죄 조직이 피해자가 처음 사기를 당해 손실을 입은 뒤에도 이들을 다시 착취하려 시도한 것으로 드러났다.
브루클린 지방검사 Eric Gonzalez는 사기 조직이 먼저 정교하게 포장된 투자 함정을 설계해 미국 내 러시아어 사용자들을 겨냥했고, 사기에 성공한 뒤에는 피해자의 도난당한 암호화폐 자산을 되찾아 주겠다고 거짓말하며 더 많은 돈을 갈취했다고 밝혔다.
3년에 걸친 이번 수사 결과, 다수의 피해자가 러시아어 커뮤니티 규모가 큰 브루클린에 집중 거주하는 것으로 나타났다. 검찰은 일부 피해자가 이로 인해 평생 모은 저축을 모두 잃었다고 전했다.
압수한 백엔드 데이터는 사기범들의 완전한 수법도 재구성해 냈다. 1차 사기가 끝난 뒤에도 이들은 피해자와의 연락 채널을 계속 유지했다. 가짜 투자 플랫폼이 사용자의 출금 신청 처리를 거부하면, 사기범들은 돈을 되찾고 싶어 하는 피해자의 심리를 이용해 계속 돈을 내도록 유도했다.
검찰, 연쇄 사기의 서버 인프라를 정조준
수사 추적 결과, 이 사기는 암호화폐 투자 기회를 대대적으로 홍보하는 Facebook 러시아어 광고에서 시작된 것으로 밝혀졌다.
광고에 이끌린 사람들은 러시아어 투자 상담사를 사칭한 전화를 받게 된다. 이른바 상담사들은 피해자를 암호화폐 거래 피싱 사이트로 유도해 계정 등록을 돕고, 디지털 자산을 구매하도록 부추겼다.
피해자들은 이를 사실로 믿고 암호화폐를 피싱 플랫폼이 제공한 지갑 주소로 전송했으며, 자금이 정식 투자 프로젝트에 투입됐다고 오해했다.
몇 주, 심지어 몇 달이 지나 투자자가 출금을 신청하고 나서야 사기가 완전히 드러났다. 일부 피해자의 계정은 곧바로 잠겼고, 다른 이들은 자금을 풀어 주려면 추가 수수료와 세금을 내야 한다는 말을 들었다.
그리고 사기범들은 자신들이 만들어 낸 손실을 이용해 계속 폭리를 취했다.
검찰은 서버 포렌식 자료를 근거로, 1차 사기가 발생한 지 몇 주 뒤 사기 운영자들이 피해자에게 다시 연락해 도난당한 자산 회수를 도와주겠다고 주장했다고 밝혔다.
범죄 조직은 1차 사기에서 수집한 피해자 정보를 활용해, 이미 막대한 경제적 손실을 입은 이들을 정확히 겨냥해 2차 착취를 벌였다.
당국은 이런 '자산 회수' 수법의 접촉을 받은 피해자 수와, 다시 사기를 당해 송금한 피해자 수를 공개하지 않았다.
FBI는 이미 업계 전반에 만연한 이 같은 범행 패턴, 즉 가짜 암호화폐 자산 회수 기관이 투자 사기로 손해를 본 피해자만을 노린다는 점을 경고해 왔으며, 이번 브루클린 사건이 바로 전형적인 사례다.
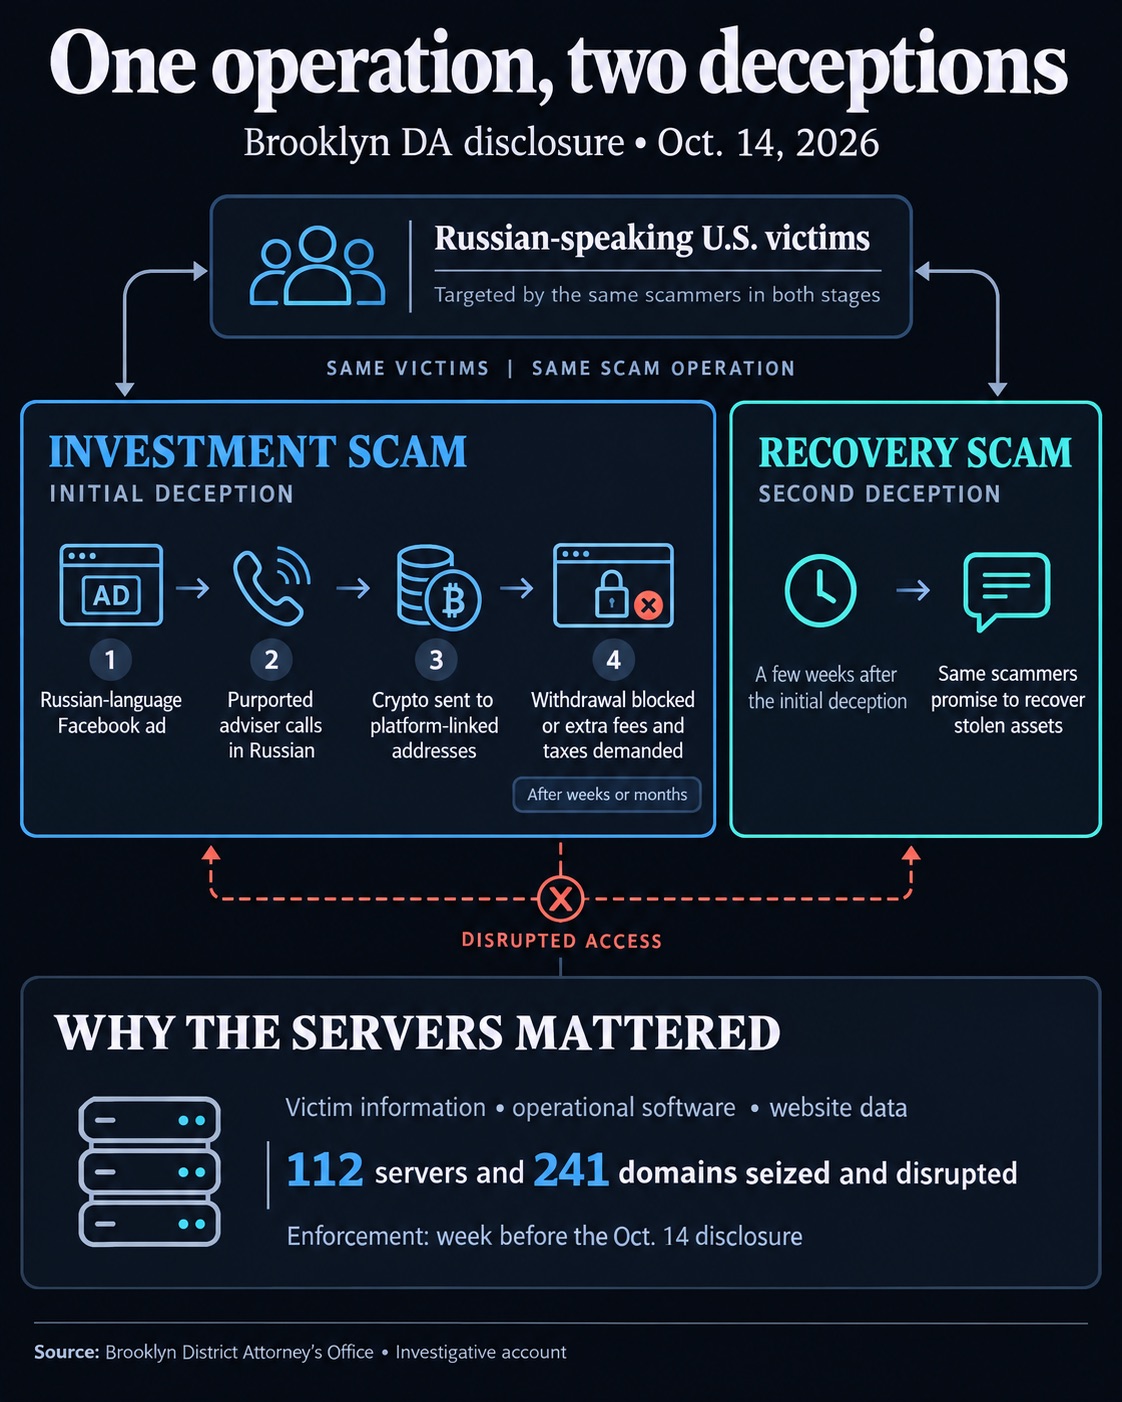
동일한 사기범들이 먼저 미국 내 러시아어 사용자들을 상대로 암호화폐 투자 사기를 벌인 뒤, 몇 주 후 자산 회수 기관을 사칭해 2차 사기를 저질렀다. 법 집행 당국은 이들의 서버 112대와 도메인 241개를 압수하고, 피해자 정보와 범행 소프트웨어를 차단해 추가 범행을 막았다.
이런 불법 사업은 대개 선불금을 요구하거나, 오해를 불러일으키는 자산 추적 보고서를 내놓거나, 법 집행 기관과 협력 관계에 있다고 거짓말하는 방식으로 피해자를 속여 계속 송금하게 만든다.
이번 사건에서 수사관들은 범죄 인프라 전체를 파괴하는 데 역량을 집중했다. 이 시스템은 사기 웹사이트의 지속적인 운영을 보장하고, 사기범들이 피해자에게 반복적으로 접촉해 괴롭히는 것을 용이하게 했다.
브루클린 지방검사실 가상화폐 부서는 앞서 이미 약 400개의 암호화폐 사기 관련 도메인을 압수·폐쇄한 바 있다. 하지만 불법 행위자들은 대체 사이트를 빠르게 구축할 수 있어, 법 집행 단속이 이뤄진 뒤에도 사기 행위는 계속 되살아났다.
이런 현실은 수사팀이 웹사이트 도메인만 압수하는 전통적인 수사 방식을 뛰어넘도록 만들었다.
지난주 세 개 시간대에 걸쳐 진행된 법 집행 작전에서 검찰은 수색 영장을 발부하고, 동유럽 및 미국 서비스 제공업체가 호스팅하던 다수의 클라우드 서버 폐쇄를 조율했다.
지방검사실의 발표에 따르면, 이 범죄 조직은 우크라이나 및 기타 동유럽 국가의 네트워크 장비와 IP 주소를 이용해 범행을 저질렀다.
서버를 직접 타격한 목적은 사기 조직이 의존하는 프로그램, 웹사이트 백엔드 데이터, 피해자 정보 데이터베이스를 차단하기 위해서다.
동시에 사기범들이 피싱 사이트를 빠르게 재구축하는 것을 막고, 보유한 피해자 정보를 이용해 가짜 자산 회수 사기를 계속 퍼뜨리는 것을 방지하기 위한 조치이기도 하다.
이번 법 집행 작전은 FBI와 Shadowserver, Coeus, UltaHost 등 여러 민간 기관의 협력 지원을 받았다.
범죄 인프라에 대한 단속 강도는 높았지만, 도난당한 암호화폐를 회수하는 것은 여전히 큰 난제다.
검찰은 이 사기의 총 피해 규모가 수천만 달러에 달할 것으로 추정하지만, 수사팀은 현재 약 30만 달러의 범죄 수익만 압수한 상태다.
지방검사실은 피해자들이 이미 일부 자금을 돌려받았는지 여부도 밝히지 않았고, 지급 일정도 제시하지 않았다. 공식 발표에는 사건 관련자 신원도 공개되지 않았고, 체포 소식도 없었다.
수사관들은 남은 자산을 계속 추적하고 있으며, 이 다국적 사기 사건의 도난 자금 대부분은 여전히 행방이 묘연한 상태다.