撰文:Oluwapelumi Adejumo,cryptoslate
编译:Saoirse,Foresight News
诈骗分子从俄语群体投资者手中骗取数百万美元,时隔数周又回头接触这些受害者,许诺可以帮他们挽回全部损失。
10 月 14 日,布鲁克林检察官对外通报此案。一场跨国联合执法行动,关停了 112 台服务器以及 241 个涉事网站。这些站点服务于加密货币投资骗局,据信从全美各地受害者手中攫取了数千万美元。
本次行动得到美国联邦调查局(FBI)协助,打击目标是诈骗平台运营、维系与受害者沟通渠道的整套底层基础设施。从服务器提取的数据显示,同一犯罪团伙,在受害者初次受骗蒙受损失之后,还企图对其再次实施榨取。
布鲁克林地区检察官 Eric Gonzalez 表示,诈骗集团先是布局一套精心包装的投资圈套,瞄准美国讲俄语的民众;得手之后,又谎称能够帮受害人找回被盗加密资产,借机勒索更多钱财。
这项历时三年的调查显示,大量受害者集中居住在布鲁克林,当地俄语社群规模庞大。检方称,部分受害者因此赔光毕生积蓄。
查获的后台数据还还原了骗子的完整套路:首轮诈骗完成后,他们会继续留存与受害者的联络渠道。一旦虚假投资平台拒绝处理用户提现申请,骗子便抓住受害者急于拿回钱的心理,伺机诱导受害人继续掏钱。
检方直击连环诈骗的服务器基础设施
调查溯源发现,整个骗局始于 Facebook 俄语广告,广告大肆渲染各类加密货币投资机遇。
被广告吸引的民众,会接到冒充俄语投资顾问的来电。这些所谓顾问引导受害者跳转至加密货币交易钓鱼网站,协助注册账户,并唆使受害者购入数字资产。
受害者信以为真,将加密货币转入钓鱼平台提供的钱包地址,误以为资金投入了正规投资项目。
等到数周甚至数月后投资者申请提现,骗局才彻底败露。部分受害者账户被直接锁定;另一些人则被告知,必须缴纳额外手续费、税费,平台才会放行资金。
而骗子,就利用自己一手制造的损失继续牟取暴利。
检方根据服务器取证资料表明,初次诈骗过去数周,诈骗运营方会重新联系受害者,声称可以协助追回失窃资产。
依托第一轮骗局收集到的受害人信息,犯罪团伙精准锁定这批已经遭受重大经济损失的人群,展开二次收割。
官方并未公布接到这类「资产追回」话术的受害者人数,也未披露有多少受害人再次受骗转账。
FBI 早已警示过这类行业普遍的作案模式:虚假加密资产追回机构,专门狩猎那些已经在投资骗局中受损的受害者,本次布鲁克林案件正是典型案例。
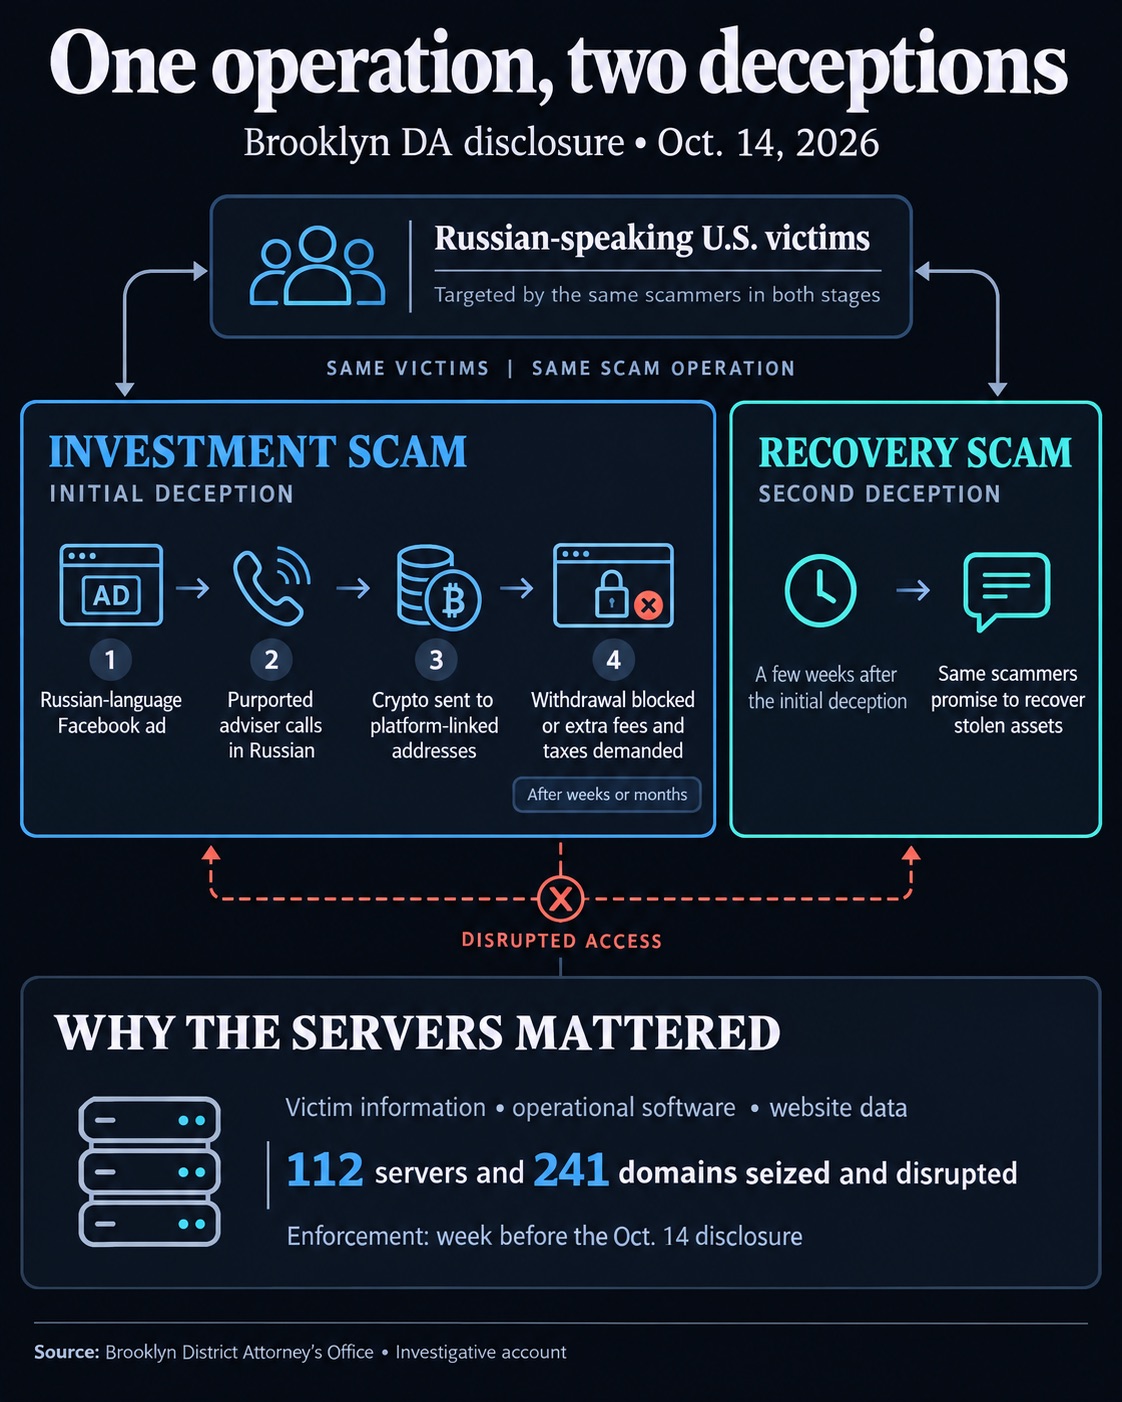
同一伙骗子先针对美国俄语人群实施加密货币投资诈骗,数周后再冒充资产追回机构二次行骗,执法部门查封其 112 台服务器、241 个域名,切断受害者信息与作案软件以阻止其继续作恶。
这类黑产通常会索要预付款,出具误导性的资产追踪报告,或是谎称和执法部门存在合作关系,以此哄骗受害者继续汇款。
本案中,调查人员把工作重心放在摧毁整套犯罪基础设施,这套系统保障诈骗网站持续运行,也方便骗子反复骚扰联系受害者。
布鲁克林地区检察官办公室虚拟货币部门此前已经查封、关停约 400 个加密货币诈骗相关域名。但不法分子可以快速搭建替代站点,即便经过执法打击,诈骗活动依旧死灰复燃。
这一现状,促使调查团队跳出仅查封网站域名的传统办案思路。
在上周一场跨三个时区的执法行动中,检方签发搜查令,协调关停多家东欧及美国服务商托管的云服务器。
据地区检察官办公室通报,该犯罪团伙依托乌克兰及其他东欧国家的网络设备、IP 地址实施犯罪。
直接打击服务器的目的,是切断诈骗集团赖以生存的程序、网站后台数据以及受害者信息库。
同时也是为了防止骗子迅速重建钓鱼网站,避免其利用留存的受害人资料,继续推送虚假资产追回诈骗。
本次执法行动获得 FBI 与多家私营机构协同支持,参与机构包括 Shadowserver、Coeus 以及 UltaHost。
虽然对犯罪基础设施打击力度很大,但追回被盗加密货币依旧是一大难题。
检方预估该骗局涉案总额达数千万美元,但调查团队目前仅扣押约 30 万美元赃款。
地区检察官办公室既没有说明受害者是否已经拿回部分资金,也未给出赔付时间表。官方通报既没有公布涉案人员身份,也没有发布逮捕消息。
调查人员仍在持续追查剩余资产,这起跨国诈骗案的绝大多数被盗资金依旧去向不明。